
Kategorie: Sicherheit für Unternehmen
-
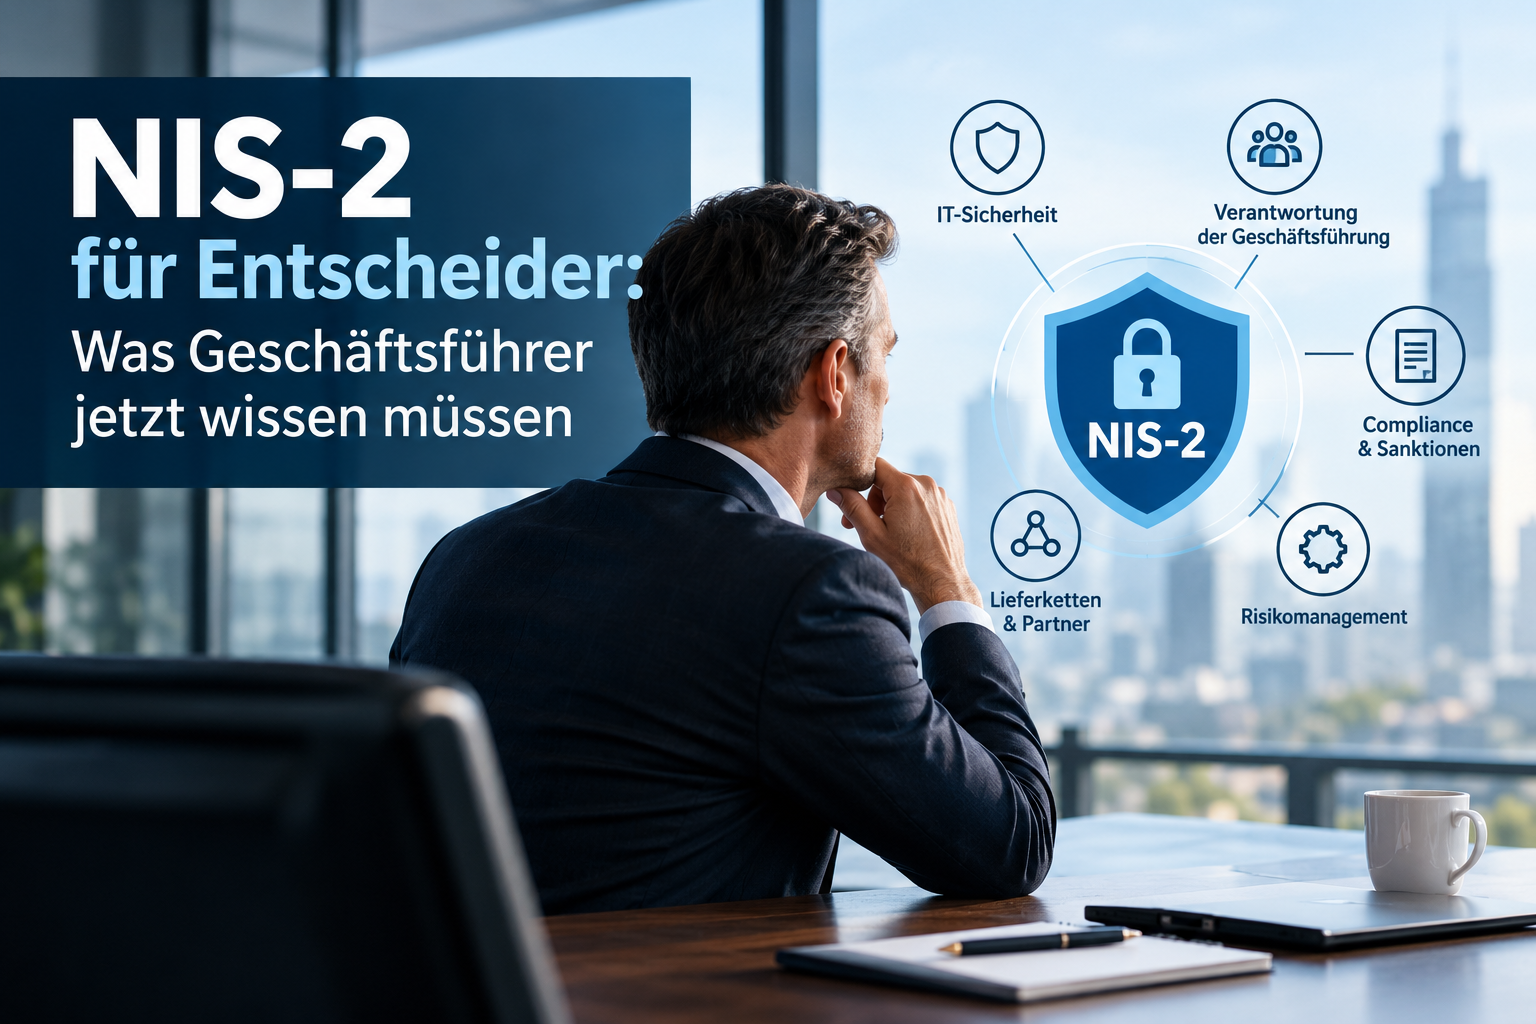
NIS-2 ist kein IT-Thema. Es ist ein Führungsthema Die europäische Richtlinie zur Netzwerk- und Informationssicherheit (NIS-2) macht die Geschäftsleitung persönlich verantwortlich für Risikomanagement, Meldepflichten und die Umsetzung von Sicherheitsmaßnahmen. Bei Verstößen drohen Bußgelder von bis zu 10 Millionen Euro oder 2 % des weltweiten Jahresumsatzes. Ebenso haftet die Geschäftsführung unter Umständen mit ihrem Privatvermögen. Der…
-
Schon 2017 wurden durch den WannaCry-Vorfall über 200.000 Systeme weltweit infiziert. Dank einer Sicherheitslücke in Microsoft Windows konnte sich die Schadsoftware innerhalb von wenigen Stunden auf über 150 Länder ausweiten. Diese Angriffe werden immer gezielter und nehmen auch kleine Unternehmen ins Visier. Schlimmer noch: 96 Prozent aller Ransomware-Angriffe zielen heute explizit auf Backup-Repositories ab. Die Täter…
-

Die Bedrohungslage für Unternehmen in Deutschland hat sich im Jahr 2025 weiter verschärft. Cyberangriffe gehören längst zum Geschäftsalltag. Täglich werden die Angreifer professioneller. Allein in den letzten zwölf Monaten waren 87 Prozent der Unternehmen in Deutschland von Datendiebstahl, Spionage oder Sabotage betroffen. Der wirtschaftliche Gesamtschaden wird auf 289,2 Milliarden Euro beziffert. Dies zeigt: Fast jedes…
-

Starke Passwörter sind der Schlüssel zur digitalen Sicherheit, aber wer kann sich Dutzende davon merken? Die Antwort lautet: Niemand muss das. Ob für Ihr Unternehmen, Ihre Selbstständigkeit oder Ihren privaten Alltag. E-Mail, Online-Banking, Social Media, Cloud-Dienste, Shopsysteme: Die Liste wird immer länger. Eine Umfrage der Verbraucherzentrale NRW zeigt: 48 Prozent der Internetnutzer besitzen mehr als…