
Schon 2017 wurden durch den WannaCry-Vorfall über 200.000 Systeme weltweit infiziert. Dank einer Sicherheitslücke in Microsoft Windows konnte sich die Schadsoftware innerhalb von wenigen Stunden auf über 150 Länder ausweiten. Diese Angriffe werden immer gezielter und nehmen auch kleine Unternehmen ins Visier.
Schlimmer noch:
96 Prozent aller Ransomware-Angriffe zielen heute explizit auf Backup-Repositories ab. Die Täter wissen: Wer ein funktionierendes Backup hat, zahlt nicht. Also schalten sie zuerst die Sicherungen aus und dann die Produktion.
Es gibt jedoch eine bewährte Backup-Strategie für Unternehmen, welche genau diesen Albtraum durchkreuzt. Sie heißt 3-2-1-1-0 und gilt als aktueller Goldstandard für Unternehmen jeder Größe. In diesem Artikel erfahren Sie, was dahintersteckt.
1. Was die 3-2-1-1-0-Regel bedeutet
Sicherlich kennen Sie die klassische 3-2-1-Regel, sie war jahrzehntelang der Standard für Datensicherung:
3 Kopien Ihrer Daten (Original + zwei Backups)
2 verschiedene Medientypen (z. B. lokale Festplatte + Cloud)
1 Kopie außerhalb des Standorts (externes Rechenzentrum oder Cloud-Storage)
Doch diese Regel stammt aus einer Zeit, in der Naturkatastrophen und Hardware-Ausfälle die größten Risiken waren. Heute sind es raffinierte Angreifer mit Administratorrechten, die innerhalb von Stunden sämtliche über das Netzwerk erreichbare Kopien aufspüren und zerstören. Die 3-2-1-Regel greift hier zu kurz.
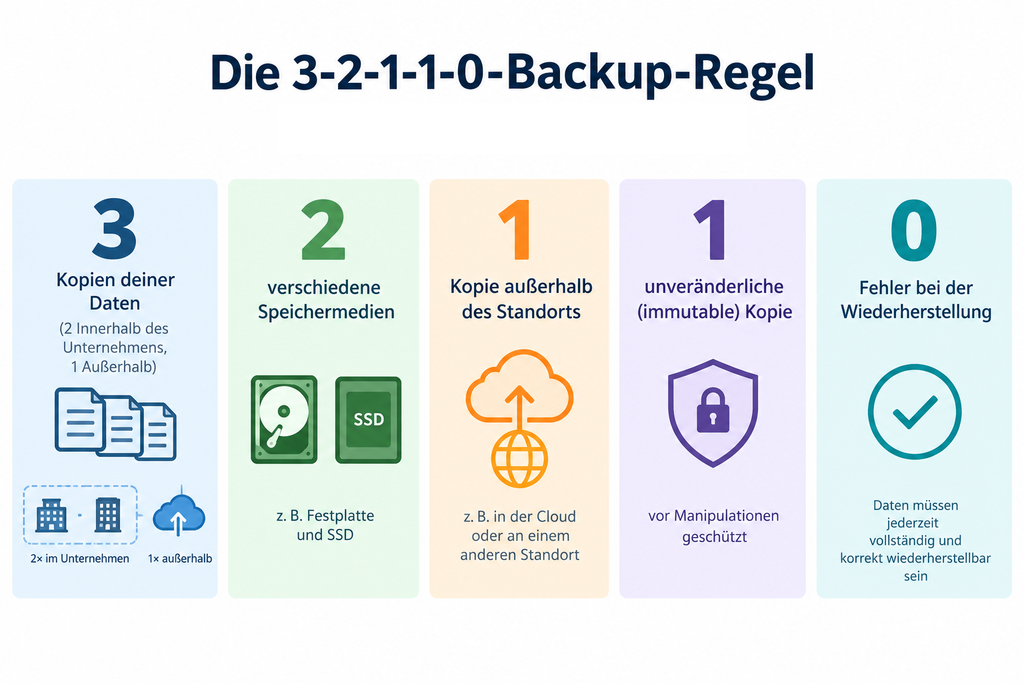
Die Erweiterung zur 3-2-1-1-0-Regel schließt genau diese Lücke:
| Bestandteil | Bedeutung |
| 3 | Drei Kopien Ihrer Daten (Original + zwei Backups) |
| 2 | Zwei verschiedene Speichermedien (z. B. lokales NAS + Cloud-Speicher) |
| 1 | Eine Kopie außerhalb des Standorts (z.B. externes Rechenzentrum) |
| 1 | Eine unveränderliche (immutable) oder offline/air-gapped Kopie – physisch vom Netzwerk getrennt oder mit WORM-Technologie geschützt |
| 0 | Null Fehler bei der Wiederherstellung – regelmäßige, dokumentierte Restore-Tests |
2. Warum die 3-2-1-1-0-Regel gegen moderne Ransomware schützt
Ransomware-Banden haben ihre Taktik perfektioniert. Sie wissen genau, wo Unternehmen typischerweise ihre Backups ablegen, und suchen beim Erstzugriff systematisch nach Backup-Servern, NAS-Geräten und Cloud-Synchronisationsordnern. Die Zahlen sind alarmierend:
93 % der Cyber-Angriffe zielen gezielt auf Backup-Speicher.
In drei Viertel der Fälle gelingt es Angreifern, die Wiederherstellungsfähigkeit zumindest teilweise zu sabotieren.
Nur 28 % der betroffenen Unternehmen erreichen nach einem Angriff eine vollständige Wiederherstellung.
Das Schlüsselelement der 3-2-1-1-0-Regel ist die unveränderliche (immutable) Kopie. Dabei handelt es sich um einen Speicher, bei dem Daten nach dem Schreiben für einen definierten Zeitraum weder verändert, gelöscht noch überschrieben werden können. Technisch wird dies entweder durch WORM (Write Once, Read Many) auf Hardware-Ebene oder durch Objekt-Locks in der Cloud realisiert.
Praxistipp: Secureguide.de bietet weitere Hilfestelung mit dem Artikel: Unternehmen vor Cyberangriffen schützen: Leitfaden für IT-Administratoren
3. So setzen Sie die 3-2-1-1-0-Regel in Ihrem Unternehmen um
Schritt 1: Bestandsaufnahme
Bevor Sie neue Technik anschaffen, klären Sie die Grundfragen:
- Welche Daten sind geschäftskritisch? (Server, Datenbanken, E-Mails, Konfigurationen, Active Directory)
- Welche Recovery Time Objective (RTO) ist für jedes System akzeptabel, also wie lange darf die Wiederherstellung maximal dauern?
- Welcher Recovery Point Objective (RPO) ist tragbar, also wie viele Stunden oder Tage Datenverlust können Sie maximal verkraften?
- Welche Backup-Infrastruktur existiert bereits? Gibt es hier Lücken?
Schritt 2: Die drei Kopien definieren
| Kopie | Empfehlung |
| Kopie 1 (Produktion) | Ihre produktiven Systeme – das Original |
| Kopie 2 (Lokal) | Ein lokales Backup auf einem getrennten Speicher (z. B. separates NAS oder Backup-Server), für schnelle alltägliche Wiederherstellungen |
| Kopie 3 (Extern) | Ein Backup in einer anderen geografischen Region, idealerweise in der Cloud oder einem externen Rechenzentrum (überlebt Brand, Wasserschaden oder physischen Einbruch) |
Wichtig: Die lokale Kopie sollte nicht über die gleichen Freigabeprotokolle wie die Produktivsysteme erreichbar sein. Getrennte Netzwerksegmente und dedizierte Backup-Benutzerkonten mit minimalen Rechten sind Pflicht.
Schritt 3: Die unveränderliche Kopie einrichten
Cloud-basierte Objektspeicher mit Object Lock: z. B. AWS S3 Object Lock, Wasabi Compliance Mode, Azure Blob Immutable Storage, Backblaze B2 Object Lock.
Diese Dienste garantieren auf Protokollebene, dass Objekte für einen definierten Zeitraum unveränderlich sind.
On-Premises mit spezieller Backup-Software: Lösungen wie Veeam V12 (Hardened Linux Repository) nutzen WORM-Mechanismen, um selbst bei kompromittierten Root-Rechten keine Löschung zuzulassen. Auch andere Enterprise-Backup-Lösungen bieten vergleichbare Features.
Air-Gapped (physisch getrennt): Eine Kopie auf einem Datenträger, der nach dem Backup physisch vom System getrennt und sicher verwahrt wird – einfach, aber effektiv und unabhängig von Software-Schwachstellen.
Empfehlung: Definieren Sie den Immutability-Zeitraum so, dass er Ihren Wiederherstellungsprozess abdeckt, im Minimum 7 Tage, für kritische Systeme besser 30 Tage oder länger.
Praxistipp: Immutable Backup bei einem Dienstleister
Diverse Dienstleister bieten ebenfalls den Service eines Immutable Backups.
Die Backups werden beispielsweise in zertifizierten, hochsicheren Rechenzentren in Deutschland gespeichert, was somit ebenfalls DSGVO-konform ist. Die Verfügbarkeit dieser Rechenzentren ist mit Tier 3+ (99,999 %) extrem hoch.
Schritt 4: Wiederherstellungstests etablieren (Die „0“)
Ein Backup ohne geprüfte Wiederherstellbarkeit ist kein Backup. Die NIS-2-Richtlinie und das BSI beispielsweise fordern explizit regelmäßige, dokumentierte Restore-Tests. Führen Sie mindestens einmal pro Quartal folgende Tests durch:
Einzelne Datei-Restore: Können Sie eine versehentlich gelöschte Datei in wenigen Minuten wiederherstellen?
Vollständiger Server-Restore: Können Sie einen ganzen Server (inkl. Betriebssystem, Anwendungen, Konfiguration) in einer isolierten Testumgebung wiederherstellen und prüfen, ob alle Dienste starten?
Zeitmessung: Entspricht die tatsächliche Wiederherstellungszeit Ihrer dokumentierten RTO?
Dokumentation: Halten Sie die Testergebnisse schriftlich fest. Die dokumentierten Ergebnisse dienen als Nachweise für Audits, Ihre Geschäftsführung sowie zur kontinuierlichen Verbesserung.
4. Typische Fehler, die Sie unbedingt vermeiden sollten
| Fehler | Warum gefährlich |
| Nur eine Kopie | Ein einziger Fehlerpunkt – Festplattendefekt, Brand oder Ransomware, und Ihre Daten sind unwiederbringlich verloren. |
| Alle Kopien im gleichen Netzwerksegment | Ein Angreifer mit einmal erlangten Admin-Rechten vernichtet alle Kopien gleichzeitig. |
| Keine unveränderliche Kopie | Moderne Ransomware sucht aktiv nach Backup-Repositories und verschlüsselt sie als Erstes. |
| Backups nie testen | Korrupte Backups, falsche Konfigurationen oder stille Fehler fallen erst im Ernstfall auf. |
| Keine oder veraltete Dokumentation | Im Notfall zählt jede Minute. Ohne klar dokumentierte Wiederherstellungsprozesse geht wertvolle Zeit verloren. |
| Backup-Zugänge nicht gehärtet | Werden die Zugangsdaten für Backup-Systeme auf einem kompromittierten Domänencontroller abgegriffen, sind alle Kopien in Gefahr. |
5. Für wen ist die 3-2-1-1-0-Regel verpflichtend?
Mit dem NIS-2-Umsetzungsgesetz, das in Deutschland seit Ende 2024 in Kraft ist, sind rund 30.000 Unternehmen verpflichtet, angemessene technische und organisatorische Maßnahmen zum Schutz ihrer Netz- und Informationssysteme umzusetzen. Darunter fällt ausdrücklich auch ein geregeltes Backup- und Wiederherstellungsmanagement. Auch KRITIS-Betreiber müssen diese Anforderungen seit Jahren erfüllen.
Unabhängig von der gesetzlichen Verpflichtung gilt: Die 3-2-1-1-0-Regel ist der aktuelle, vom BSI empfohlene Mindeststandard für jede Organisation, die ihre Daten ernst nimmt, egal ob Handwerksbetrieb mit zehn Mitarbeitern oder Mittelständler mit 500 Angestellten.
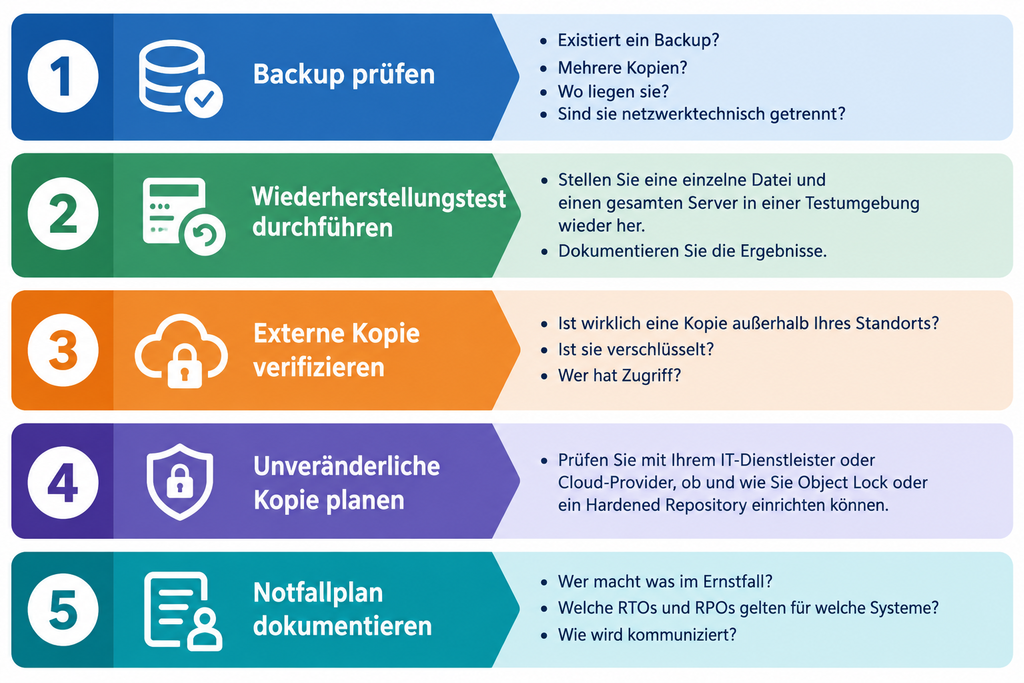
6. Praxis-Tipp: So starten Sie noch heute
Fazit
Die 3-2-1-1-0-Regel ist kein optionaler Luxus für IT-Abteilungen mit unbegrenztem Budget.
Sie ist die realistische Antwort auf die Bedrohungslage der nächsten Jahre.
Die gute Nachricht: Mit dieser klaren, fünfstufigen Regel haben Sie einen umsetzbaren Bauplan, um Ihre Daten wirksam zu schützen und im Ernstfall schnell wieder handlungsfähig zu sein. Jeder Tag ohne unveränderliche Kopie ist ein Tag mit unnötigem Risiko.
Noch mehr Backup-Strategien für Unternehmen?
Zusätzlich gibt es geo-redundante Backups, bei denen die Kopien in verschiedenen geografischen Zonen gespeichert werden.
Eine Notfallkommunikation sollte ebenfalls eine Überlegung für jedes Unternehmen sein. Jeder Mitarbeiter sollte jederzeit in der Lage sein, einen Vorfall zu melden.
Das ist eine nochmalige Steigerung der Ausfallsicherheit.
Ihre nächsten Schritte:
- Prüfen Sie noch heute Ihr aktuelles Backup-Konzept.
- Planen Sie einen ersten Wiederherstellungstest.
- Planen Sie die Einführung einer unveränderlichen Kopie
Bleibt sicher!
Secureguide.de beschäftigt sich täglich mit Ihrer IT-Sicherheit.
Alle Angaben ohne Gewähr. Dieser Artikel ersetzt keine individuelle Sicherheitsberatung.
Quellen:
secjur.com/blog/nis2-backups-datensicherung
Schreibe einen Kommentar