
NIS-2 ist kein IT-Thema. Es ist ein Führungsthema
Die europäische Richtlinie zur Netzwerk- und Informationssicherheit (NIS-2) macht die Geschäftsleitung persönlich verantwortlich für Risikomanagement, Meldepflichten und die Umsetzung von Sicherheitsmaßnahmen. Bei Verstößen drohen Bußgelder von bis zu 10 Millionen Euro oder 2 % des weltweiten Jahresumsatzes. Ebenso haftet die Geschäftsführung unter Umständen mit ihrem Privatvermögen.
Der Tagesspiegel berichtete am 8. Oktober, dass das BSI jetzt eine Durchsetzungsinitiative an kündigt. Demnach werden Unternehmen ab dem 4. Quartal aktiv von der Behörde geprüft.
Doch was bedeutet das konkret? Dieser Leitfaden führt Sie durch die wichtigsten Entscheidungen ohne Fachbegriffe, was Sie als Geschäftsführer jetzt wissen müssen. Er basiert auf den Inhalten unserer NIS-2-Schulung für Geschäftsführer und Entscheider.
1. NIS-2 verstehen: Was verlangt das Gesetz von uns?
Bevor Sie Entscheidungen treffen können, müssen Sie wissen, worum es geht.
NIS-2 ist die Nachfolgerichtlinie der ersten NIS-Richtlinie aus dem Jahr 2016. Sie wurde entwickelt, weil die Cyberbedrohungslage sich drastisch verändert hat und weil die alte Richtlinie zu unterschiedlich umgesetzt wurde. NIS-2 gilt seit Dezember 2025 in deutsches Recht umgesetzt und betrifft in Deutschland rund 29.500 Unternehmen.
Wer ist betroffen?
Unternehmen aus 18 kritischen Sektoren welche ebenso die folgenden Grenzen überschreiten:
- mindestens ≥ 50 Mitarbeitern oder
- mehr als 10 Millionen Euro Jahresumsatz und
- mehr als 10 Millionen Euro Bilanzsumme
Besonders wichtig: Die Geschäftsleitung ist persönlich verantwortlich. Sie kann die Verantwortung nicht an die IT-Abteilung oder einen externen Berater delegieren.
Die Sektoren:
Besonders Wichtig
- Energie
- Transport und Verkehr
- Finanzmarktinfrastruktur
- Gesundheitswesen
- Trinkwasser
- Bankwesen
- Abwasser
- Digitale Infrastruktur
- IKT-Dienstemanagement (B2B)
- Öffentliche Verwaltung
- Weltraum
Wichtig
- Post- und Kurierdienste
- Abfallwirtschaft
- Chemie
- Lebensmittel
- Verarbeitendes Gewerbe
- Digitale Dienste
- Forschung
Die drei zentralen Pflichten:
- Registrierung: Betroffene Unternehmen müssen sich beim BSI registrieren.
- Risikomanagement: Sie müssen ein Risikomanagementsystem nach dem Stand der Technik einführen und dokumentieren.
- Meldepflichten: Sicherheitsvorfälle müssen innerhalb von 24 Stunden an das BSI gemeldet werden.
Entscheider-Frage:
Sind wir betroffen? Wenn ja, was müssen wir tun?
2. Risiken verstehen: Welche Risiken betreffen unser Unternehmen?
NIS-2 verlangt keine perfekte IT. Es verlangt, dass Sie die Risiken kennen, die Ihr Unternehmen betreffen.
Der erste Schritt: Identifizieren Sie Ihre kritischen Geschäftsprozesse. Welche Prozesse sind essenziell für Ihr Geschäft? Was passiert, wenn sie ausfallen?
Beispiele:
- Ein Produktionsunternehmen: Die Fertigungssteuerung fällt aus → Produktion steht still.
- Ein Dienstleister: Das Kundenportal ist nicht erreichbar → Kunden können keine Aufträge erteilen.
- Ein Händler: Das Warenwirtschaftssystem ist verschlüsselt → Keine Lieferungen, keine Rechnungen.
Der zweite Schritt: Bewerten Sie die Risiken. Wie wahrscheinlich ist ein Ausfall? Wie schwer wären die Folgen?
Entscheider-Frage:
Welche Risiken sind für unser Geschäft existenziell und welche können wir akzeptieren?
Praxistipp: Secureguide.de bietet weitere Hilfestellung mit dem Artikel: Unternehmen vor Cyberangriffen schützen: Leitfaden für IT-Administratoren!
3. Maßnahmen verstehen: Was tun wir dagegen und funktioniert es?
Sie haben die Risiken identifiziert. Jetzt geht es um die Maßnahmen.
NIS-2 verlangt 10 Mindestmaßnahmen, die Sie umsetzen müssen:
| Nr. | Maßnahme | Was das bedeutet |
| 1 | Risikoanalyse | Regelmäßige Bewertung von Risiken |
| 2 | Incident Response | Klare Prozesse für Sicherheitsvorfälle |
| 3 | Business Continuity | Notfallpläne, Backups, Wiederherstellung |
| 4 | Lieferkettensicherheit | Sicherheit bei Dienstleistern und Zulieferern |
| 5 | Schwachstellenmanagement | Updates, Patch-Management |
| 6 | Wirksamkeitsbewertung | Prüfen, ob Maßnahmen funktionieren |
| 7 | Schulungen & Awareness | Mitarbeiter sensibilisieren |
| 8 | Kryptografie | Verschlüsselung sensibler Daten |
| 9 | Zugangskontrolle | Wer darf was? |
| 10 | Multi-Faktor-Authentifizierung | MFA für kritische Zugänge |
Wichtig: Es reicht nicht, diese Maßnahmen einmal umzusetzen. Sie müssen regelmäßig überprüft und verbessert werden.
Entscheider-Frage:
Haben wir die richtigen Maßnahmen? Testen wir sie regelmäßig oder glauben wir nur, dass sie funktionieren?
4. Auswirkungen verstehen: Was passiert, wenn eine Maßnahme versagt?
Stellen Sie sich vor: Montagmorgen, 08:15 Uhr. Ein kritischer Geschäftsprozess wird lahm gelegt.
- Die IT arbeitet an der Analyse.
- Kunden melden Störungen.
- Ein Lieferant ist nicht erreichbar.
- Medienanfragen kommen.
Was passiert jetzt? Wie schnell können Sie reagieren? Wer entscheidet? Wie kommunizieren Sie?
Die entscheidende Frage:
Was ist unser Worst-Case und wie schnell können wir wieder arbeiten?
NIS-2 verlangt, dass Sie einen Notfallplan haben, der genau diese Fragen beantwortet. Dieser Plan muss geübt werden. Es reicht nicht, nur einen Plan zu haben.
Entscheider-Frage:
Wissen wir, was zu tun ist, wenn es wirklich passiert?
Passend zu diesem Artikel: Backup-Strategien für Unternehmen – Die 3-2-1-1-0-Regel einfach erklärt!
5. Geschäftsführungsentscheidung: Was muss ich entscheiden?
Jetzt kommt der Teil, der Sie als Geschäftsführung betrifft: Sie müssen entscheiden.
- Priorisierung: Was machen wir zuerst? Was kann warten?
- Budget: Wie viel investieren wir in Sicherheit?
- Verantwortung: Wer ist verantwortlich? Wer berichtet an wen?
- Restrisiko: Was akzeptieren wir bewusst und warum?
Wichtig: Diese Entscheidungen müssen dokumentiert werden. Nicht, weil es die DSGVO verlangt, sondern weil Sie im Ernstfall nachweisen müssen, dass Sie Ihrer Sorgfaltspflicht nachgekommen sind.
Entscheider-Frage:
Was gebe ich frei? Was priorisiere ich? Und was akzeptiere ich als Restrisiko?
6. Praxisfall:
Montag, 08:15 Uhr. Ransomware legt einen kritischen Geschäftsprozess lahm.
Was Sie wissen:
- 🔴 Ein kritischer Dienst ist ausgefallen.
- 🔴 Die Ursache ist noch unbekannt.
- 🔴 Die IT arbeitet an der Analyse.
- 🔴 Kunden melden Störungen.
- 🔴 Ein Lieferant ist nicht erreichbar.
- 🔴 Medienanfragen kommen.
Und jetzt? Was wollen Sie noch wissen?
- Wer hat die Entscheidungsbefugnis?
- Wie kommunizieren wir intern und extern?
- Was ist der Wiederherstellungsplan?
- Wie melden wir den Vorfall innerhalb von 24 Stunden ans BSI?
Das ist die Realität, auf die NIS-2 Sie vorbereiten soll. Nicht mit Paragrafen, sondern mit klaren Prozessen und Entscheidungen.
Fazit: NIS-2 ist kein Projekt, es ist eine Führungsaufgabe
NIS-2 verlangt keine perfekte IT. Es verlangt, dass Sie als Geschäftsführung:
- die Risiken kennen
- Maßnahmen priorisieren
- im Ernstfall handlungsfähig sind
Ihre nächsten Schritte:
- Prüfen Sie, ob Ihr Unternehmen betroffen ist.
- Identifizieren Sie Ihre kritischen Geschäftsprozesse.
- Stellen Sie sicher, dass Ihre Maßnahmen nicht nur existieren, sondern funktionieren.
- Üben Sie den Ernstfall.
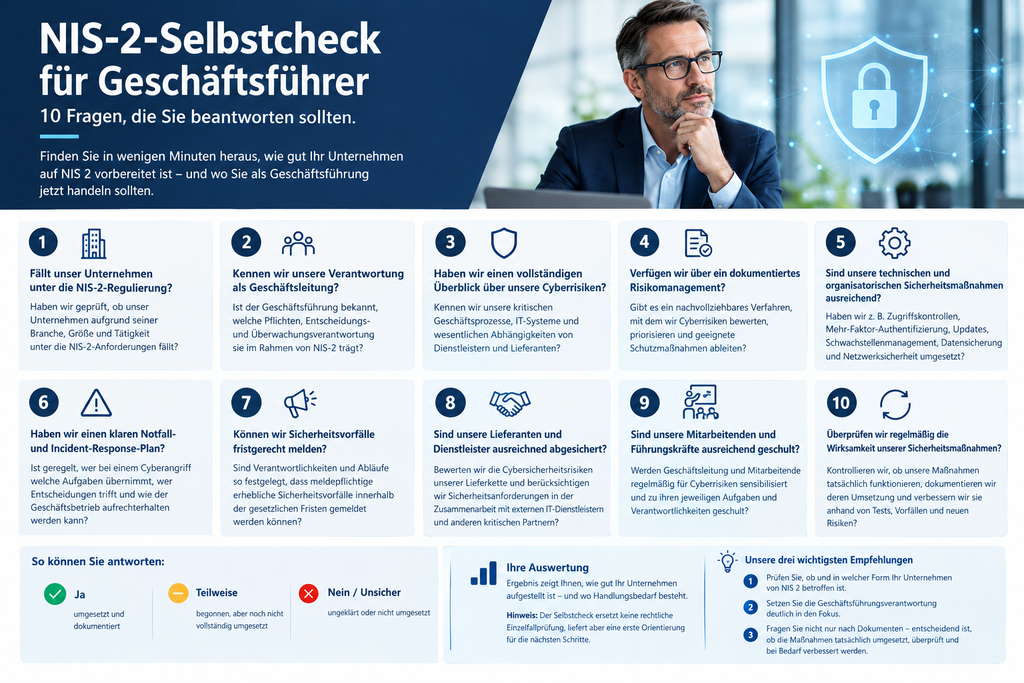
Bleibt sicher!
Secureguide.de beschäftigt sich täglich mit Ihrer IT-Sicherheit.
Alle Angaben ohne Gewähr. Dieser Artikel ersetzt keine individuelle Sicherheitsberatung.
Schreibe einen Kommentar